信息安全设备专区
从边界防护到内网审计,从数据备份到行为管控,信息安全设备是办公网络稳定运行的“隐形护城河”。本页围绕原阳本地办公与商用采购场景,梳理防火墙、入侵检测、漏洞扫描、容灾备份、网络隔离、安全审计、上网行为管理与 VPN 等品类的选型逻辑与部署要点,帮助采购者把安全需求落到具体设备上。
8
核心安全品类
3
部署层级(边界/内网/终端)
7×24
安全设备持续值守
本地
原阳上门部署与调试
一、信息安全设备主要品类与适用场景
二、按规模选型:不同办公场景的配置思路
| 办公规模 | 建议配置 | 关注重点 |
|---|---|---|
| 10人以下小微办公 | 集成安全功能的路由器 / 小型防火墙 | 基础访问控制、简单易维护 |
| 10–50人标准办公 | 防火墙 + 上网行为管理 + 备份一体机 | 带宽管理、日志留存、数据保护 |
| 50人以上 / 有机房 | 下一代防火墙 + 入侵防御 + 漏洞扫描 + 容灾备份 | 多安全域隔离、合规审计、应急恢复 |
三、采购前必须确认的五个要点
- 吞吐与并发:按实际出口带宽和在线终端数上浮 30% 选型,避免满负荷运行。
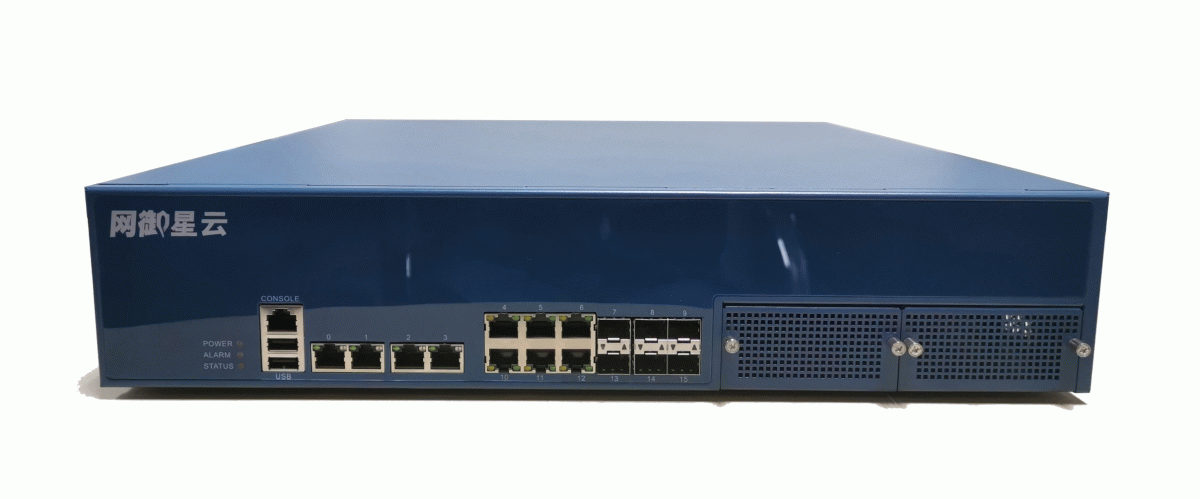
- 接口与扩展:确认电口/光口数量、是否支持扩展槽,为后续扩容留余量。
- 授权模式:区分硬件买断与特征库/服务订阅,把三年总成本算清楚。
- 部署方式:串接、旁路还是旁路+串接混合,直接影响是否需要停机割接。
- 运维与售后:是否支持本地化上门调试、规则库升级与故障响应时效。
小提示:安全设备不是买回来就万事大吉,建议同步规划策略梳理与定期巡检,否则再好的设备也发挥不出效果。
四、常见问题(FAQ)
Q:小公司只有十几台电脑,也需要单独买防火墙吗?
A:不一定。若出口设备已具备访问控制与基础防护能力,可先满足核心需求;当出现公网服务、远程办公或合规要求时,再考虑独立防火墙更稳妥。
Q:容灾备份设备和普通移动硬盘备份有什么区别?
A:移动硬盘适合个人临时备份;容灾备份设备支持定时策略、多版本保留与快速恢复,能应对勒索软件和硬件损坏,适合业务数据。
Q:上网行为管理设备会不会影响网速?
A:合理选型并开启必要策略时影响很小。建议按实际带宽选择对应吞吐型号,并避免开启过多深度检测功能。